为什么越来越多人选择 SafeInCloud — 数据自主掌控的核心理由
一个问题引出的选择
市面上主流密码管理器的基本功能大同小异——自动填充、云同步、强密码生成、2FA 认证器——但在数据存储位置这一根本问题上,SafeInCloud 走了一条不同的路线。
传统密码管理器(LastPass、1Password 等)将加密后的保险库文件存放在自家的云服务器上;SafeInCloud 则允许用户将保险库文件存放于自己选择的云服务商账户中,厂商服务器不存储任何密码数据。这个差异在安全上意味着什么、在使用上带来什么影响,是很多用户最终做出选择的关键。
四个核心理由
厂商服务器无数据
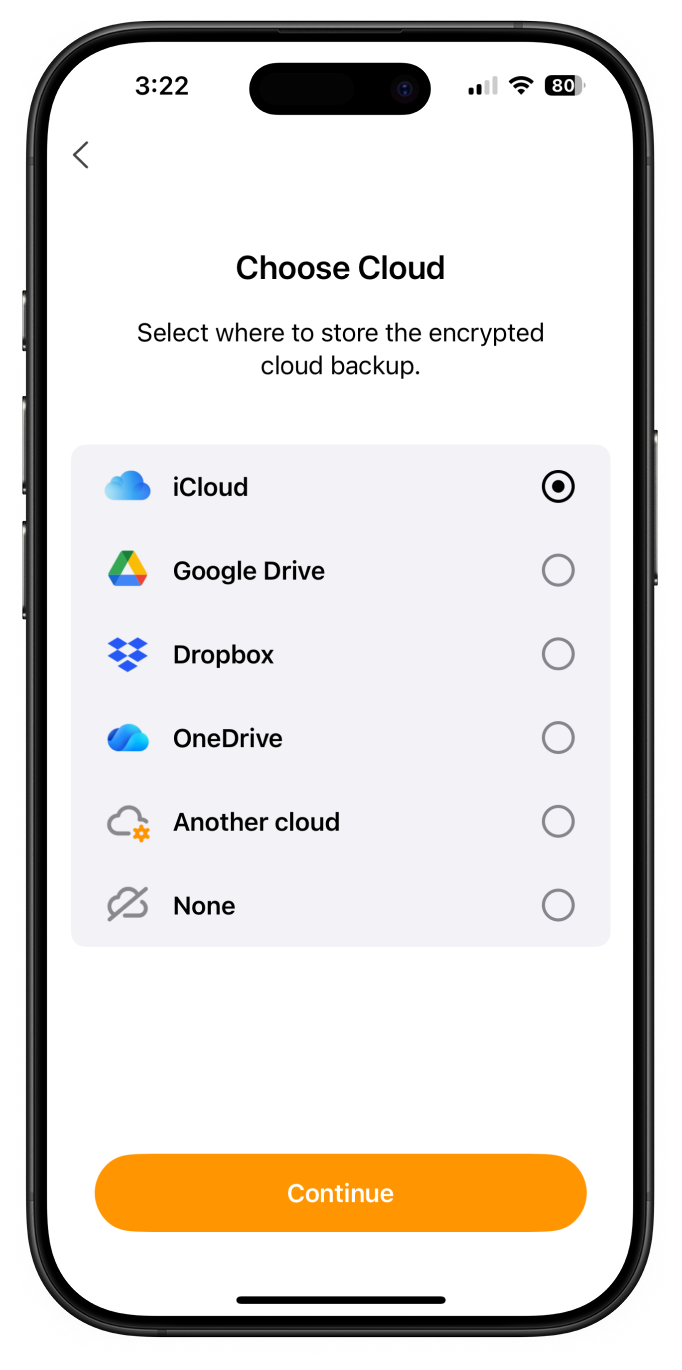
SafeInCloud 不持有用户的密码、保险库文件、主密码。没有服务器意味着没有单点攻击目标——黑客不可能攻破 SafeInCloud 的服务器后获得数以百万计的保险库文件。用户的加密文件存放在 Google Drive、iCloud、Dropbox、OneDrive 或 WebDAV/NAS 上,每次同步只是用户自家云盘上的一个文件更新。
云服务商的选择自由
用户可以根据自己所在地区的合规要求、数据隐私偏好、已有云服务订阅来选择存储位置。Switch 成本很低——设置里切换云服务商即可,所有设备跟着改一次就好。部分用户甚至使用本地 NAS + WebDAV 作为存储后端,完全绕开了商业云服务商。
银行级别加密
SafeInCloud 使用 AES-256 + PBKDF2,这是与银行、政府机构保护机密信息所采用的同一套加密标准。密钥派生采用多次 PBKDF2 迭代,暴力破解在当前计算能力下不具备现实可行性。所有加密操作在本地完成,数据传输和存储均为已加密状态。
跨平台覆盖完整
支持 Android、iOS、Windows、macOS 四个主平台,同时提供 Chrome、Firefox、Edge、Safari 浏览器扩展(Safari 扩展直接内置在 Safe for Mac 和 iPhone 应用中,无需额外安装)。智能手表端(Apple Watch、Wear OS)支持快速查看密码条目,适用于手机不在手边的场景。
哪些用户可能更适合它
在意数据主权的用户——不希望自己的敏感密码文件集中存放在任何一家第三方公司的服务器上——往往会在调研后选择 SafeInCloud。同时,它支持的云服务覆盖了全球主流方案,包括中国大陆用户相对容易访问的 OneDrive(微软国际版),这也是一些海外密码管理器不具备的优势。
需要注意的是,"不存厂商服务器" 并不意味着"绝对安全"。安全是多维度的——用户自家云盘的账号安全、主密码的强度、是否开启了双因素认证等,同样是影响整体安全级别至关重要的环节。