SafeInCloud 密码泄露监测功能使用说明
泄露监测的原理
Safe 的泄露监测功能通过 Troy Hunt 运营的 Have I Been Pwned(HIBP)平台实现。HIBP 汇总了全球范围内公开的网站数据泄露事件中被曝光的邮箱地址和密码。
Safe 在调用检查时使用了一种叫 k-anonymity 的隐私保护机制:
- 检查邮箱:直接将邮箱地址发送到 HIBP(邮箱不是敏感密码本身,但如果你有顾虑可以选择不检查)
- 检查密码:Safe 先对密码做 SHA-1 哈希,取哈希值的前 5 位发送给 HIBP。HIBP 返回所有以前 5 位开头的哈希值列表,Safe 在本地比对完整哈希。原始密码永远不会离开设备。
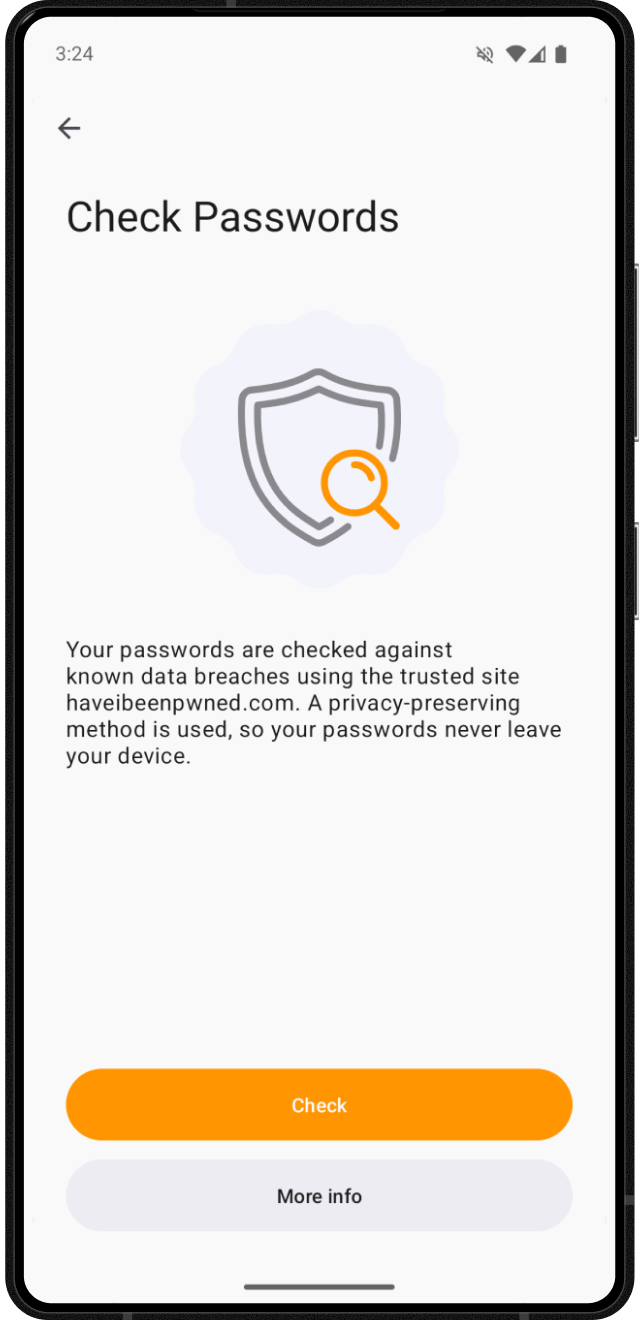
两种检查方式
邮箱地址检查
适合想知道自己的邮箱地址是否在已知的数据泄露中出现过。在 Safe 设置 → 安全 → 泄露监测 → 检查我的邮箱,输入邮箱地址后 Safe 会返回该邮箱在 HIBP 数据库中的命中情况。
密码检查
适合想知道自己保存的某个特定密码是否曾经在已知泄露中出现过。打开任意密码卡片 → 点击更多操作 → 检查密码是否泄露。
两种检查都不会传输原始敏感信息——邮箱直接发(不是密码),密码用哈希前 5 位做匿名查询。
检查结果怎么解读
- "未在已知泄露中发现":截至检查时刻,HIBP 数据库中没有这个邮箱/密码的记录。但这不代表未来不会泄露、也不代表没被地下黑市卖过(HIBP 主要收录公开的大规模泄露事件)
- "在 X 次泄露中发现":该邮箱/密码曾在某次已知数据泄露中被公开。强烈建议立即更换所有使用这个密码的账户——因为原始密码一旦被黑客拿到,就会被批量尝试在其他网站登录
检查频率建议
泄露监测不是"越频繁越好",因为:
- 真正大规模的泄露事件频率不高(每年几次)
- 每次检查都会与 HIBP 服务器通信
建议每月检查一次,或在你听说某个常用网站(比如邮箱服务商、购物平台)发生数据泄露时立即针对性检查。
泄露监测的边界
Safe 的泄露监测有三个重要局限:
- 它只检查公开泄露:黑客在地下论坛私下出售的泄露数据不会被 HIBP 收录
- 它是事后检查:只能告诉你"过去泄露过什么",无法预测将来
- 密码的每次单独检查:Safe 不会自动批量检查保险库中所有密码,需要逐张卡片手动触发
如需批量密码健康检查,某些密码管理器提供集中式仪表盘功能,Safe 暂未提供。